En este challenge, aprenderemos a abusar del fichero .htaccess para establecer unas políticas a nivel directorio cual nos permita la subida de archivos maliciosa que cumpla X requisito, persuadiendo la restricción que tiene.
Mediante la vulnerabilidad web conocida como SQLI, nos saltaremos la autenticación de un Login y ingresaremos a la cuenta de Administrator. Ahí, veremos un apartado para subir fotos a una album, que mediante Fuzzing descubriremos la ruta de donde se aloja. Subiremos una webshell en .php, ya que no valida los tipos de archivos que se suben ganando una ejecución remota de comandos (RCE). Para ganar privilegios abusaremos de nuestros permisos de sudo con nano. Tendremos que encontrar antes la contraseña del usuario para listar.
En este challenge explotaremos la vulnerabilidad SSTI (Server Side Template Injection) cual trata de una vulnerabilidad que cuando insertamos ciertos payloads (según la plantilla), se logren interpretar de forma insegura dentro de esta, y así procesada en el servidor, este challenge una el lenguaje Python con un motor de plantilla Jinja2.
En este challenge dispondremos de una simple página web con una posible subida de archivos de solamente formato .png . Que cambiando los primeros bytes del archivo cual contendrá el código malicio será posible su subida, aunque tenga un.php (debe tener el .png antes de este) y asi, coger la bandera mediante una ejecución remota de comandos RCE via webshell.
En este Post, mostrare una serie de métodos para ByPassear la Validación de una subida de archivos cual solo permite cierta extensión o otros factores, llegando en algunos casos, a una ejecución remota de comandos (RCE).
Máquina con un sitio web para subir, ver y compartir archivos markdown. El sitio es vulnerable a Cross-Site Scripting (XSS), el cual es explotado para acceder a una página interna vulnerable a lectura Arbitraria de Archivos y aprovechado para obtener un hash de contraseña. Luego, se realiza el cracking del hash para revelar las credenciales utilizadas para obtener acceso por SSH al objetivo. La enumeración de los procesos en ejecución en el sistema muestra un archivo PHP que se ejecuta regularmente, el cual tiene permisos excesivos para el grupo de gestión (management group) al que pertenece nuestro usuario, lo que nos permite sobrescribir el archivo para lograr un RCE como root.
Gracias a la versión de Samba 3.0.20, sera vulnerable a una ejecución remota de comandos (RCE) sin autenticarnos debido a que el username map script como en otros scripts definidos en smb.conf, se pasan datos no filtrados de usuario a /bin/sh. En el caso del username map script, esto puede ocurrir sin necesidad de autenticación.
Descubrimos /cgi-bin/ mediante fuzzing y explotamos Shellshock (vulnerabilidad en Bash) enviando un encabezado malicioso para conseguir RCE y una reverse shell. Luego escalamos privilegios abusando de un permiso de sudo que nos permite ejecutar un binario con permisos privilegios cual nos hara root.
Se enumera la web sin hallar pistas claras, y se explota el servicio drupal v8 con Metasploit para obtener una reverse shell, se accede a un usuario con credenciales encontradas en la basededatos y, abusando de permisos sudo con grep, se lee un archivo que revela la contraseña de root.

 En este challenge, aprenderemos a abusar del fichero .htaccess para establecer unas políticas a nivel directorio cual nos permita la subida de archivos maliciosa que cumpla X requisito, persuadiendo la restricción que tiene.
 Mediante la vulnerabilidad web conocida como SQLI, nos saltaremos la autenticación de un Login y ingresaremos a la cuenta de Administrator. Ahí, veremos un apartado para subir fotos a una album, que mediante Fuzzing descubriremos la ruta de donde se aloja. Subiremos una webshell en .php, ya que no valida los tipos de archivos que se suben ganando una ejecución remota de comandos (RCE). Para ganar privilegios abusaremos de nuestros permisos de sudo con nano. Tendremos que encontrar antes la contraseña del usuario para listar.
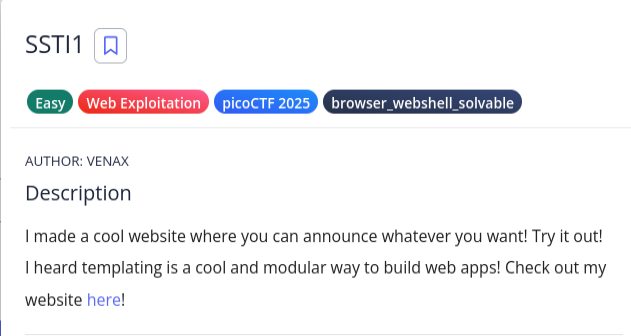 En este challenge explotaremos la vulnerabilidad SSTI (Server Side Template Injection) cual trata de una vulnerabilidad que cuando insertamos ciertos payloads (según la plantilla), se logren interpretar de forma insegura dentro de esta, y así procesada en el servidor, este challenge una el lenguaje Python con un motor de plantilla Jinja2.
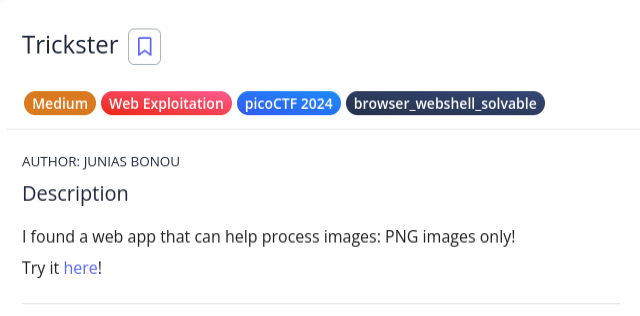 En este challenge dispondremos de una simple página web con una posible subida de archivos de solamente formato .png . Que cambiando los primeros bytes del archivo cual contendrá el código malicio será posible su subida, aunque tenga un.php (debe tener el .png antes de este) y asi, coger la bandera mediante una ejecución remota de comandos RCE via webshell.

 En este Post, mostrare una serie de métodos para ByPassear la Validación de una subida de archivos cual solo permite cierta extensión o otros factores, llegando en algunos casos, a una ejecución remota de comandos (RCE).
 Esta máquina tendrá de objetivo de descubrir unas credenciales a nivel local mediante una nota cual nos dará acceso a un share.
 Máquina con un sitio web para subir, ver y compartir archivos markdown. El sitio es vulnerable a Cross-Site Scripting (XSS), el cual es explotado para acceder a una página interna vulnerable a lectura Arbitraria de Archivos y aprovechado para obtener un hash de contraseña. Luego, se realiza el cracking del hash para revelar las credenciales utilizadas para obtener acceso por SSH al objetivo. La enumeración de los procesos en ejecución en el sistema muestra un archivo PHP que se ejecuta regularmente, el cual tiene permisos excesivos para el grupo de gestión (management group) al que pertenece nuestro usuario, lo que nos permite sobrescribir el archivo para lograr un RCE como root.
 Gracias a la versión de Samba 3.0.20, sera vulnerable a una ejecución remota de comandos (RCE) sin autenticarnos debido a que el username map script como en otros scripts definidos en smb.conf, se pasan datos no filtrados de usuario a /bin/sh. En el caso del username map script, esto puede ocurrir sin necesidad de autenticación.
 Descubrimos /cgi-bin/ mediante fuzzing y explotamos Shellshock (vulnerabilidad en Bash) enviando un encabezado malicioso para conseguir RCE y una reverse shell. Luego escalamos privilegios abusando de un permiso de sudo que nos permite ejecutar un binario con permisos privilegios cual nos hara root.
 Se enumera la web sin hallar pistas claras, y se explota el servicio drupal v8 con Metasploit para obtener una reverse shell, se accede a un usuario con credenciales encontradas en la basededatos y, abusando de permisos sudo con grep, se lee un archivo que revela la contraseña de root.