Neighbour - TryHackMe
WRITE UP
IP VÍCITMA-> 10.10.208.50 (TTL 63) LINUX
RECONOCIMIENTO
Lo primero que vamos hacer es crear nuestro entorno de trabajo: neighbour
Dentro usaremos la herramienta de s4vitar mkt cual nos generara las carpetas necesarias para tener todo más organizado; Nmap…
Para empezar el reconocimiento, enviamos una traza ICMP a la IP de la maquina víctima, para comprobar que tenemos conectividad, tenemos dos alternativas:
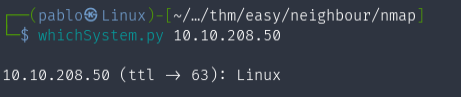
-Usar el script whichSystem que nos dirá directamente el equipo al que estamos atacando, por ende habrá tenido ping para dar la respuesta. Es más silencioso que nmap.
whichSystem.py 10.10.208.50
-Usar el comando ping:
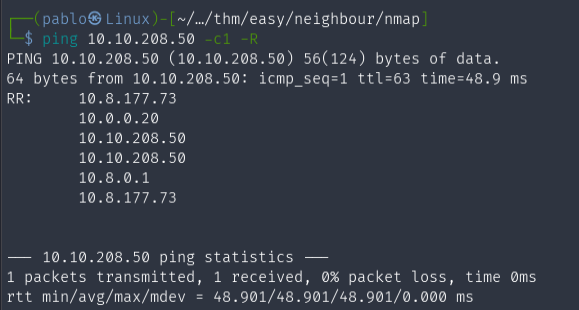
ping 10.10.208.50 -c1 -R
# -R Lo que hace es un record route que consiste que a la hora de hacer la petición se lo envía a un nodo intermediario para que no sea directa la petición, nos muestra el proceso.
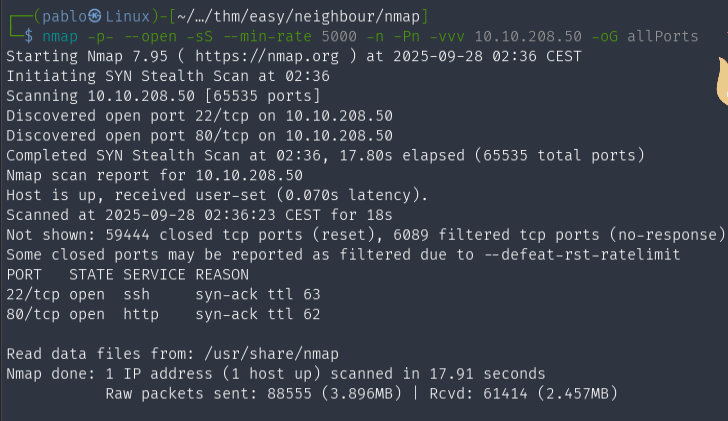
Después de confirmar que tenemos conectividad, usaremos nmap para a ver que puertos tenemos abiertos y que protocolos/servicios tenemos.
nmap -p- --open -sS --min-rate 5000 -n -Pn -vvv 10.10.208.50 -oG allPorts
# Veremos porque el formato grapeable, es importante.
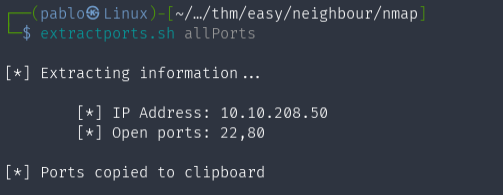
Una vez hecho, usaremos otra herramienta de s4vitar extractports al archivo allPorts cual nos copiara los puertos, y escanearlos con nmap.
extractports.sh allPorts
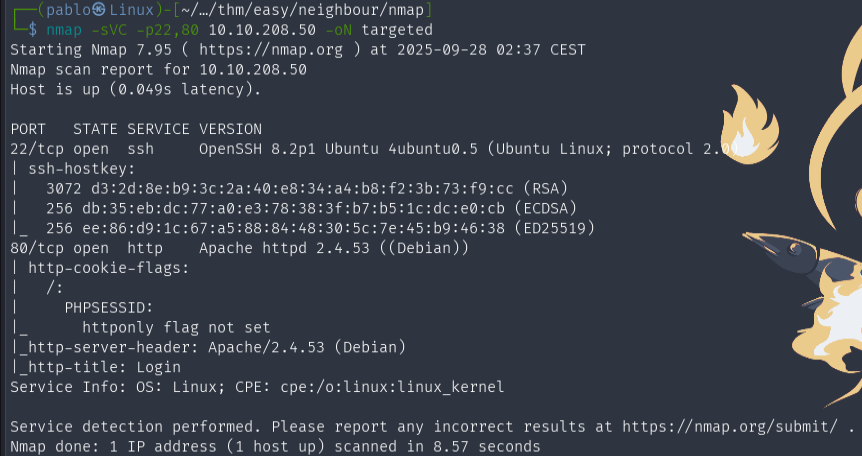
nmap -sVC -p22,80 10.10.208.50 -oN targeted
#  El formato -oN lo emplearemos con batcat lenguaje java para verlo mejor
#  Nos mostrará la versión de los servicios que están corriendo
#  Usará scripts defaults definidos en lua
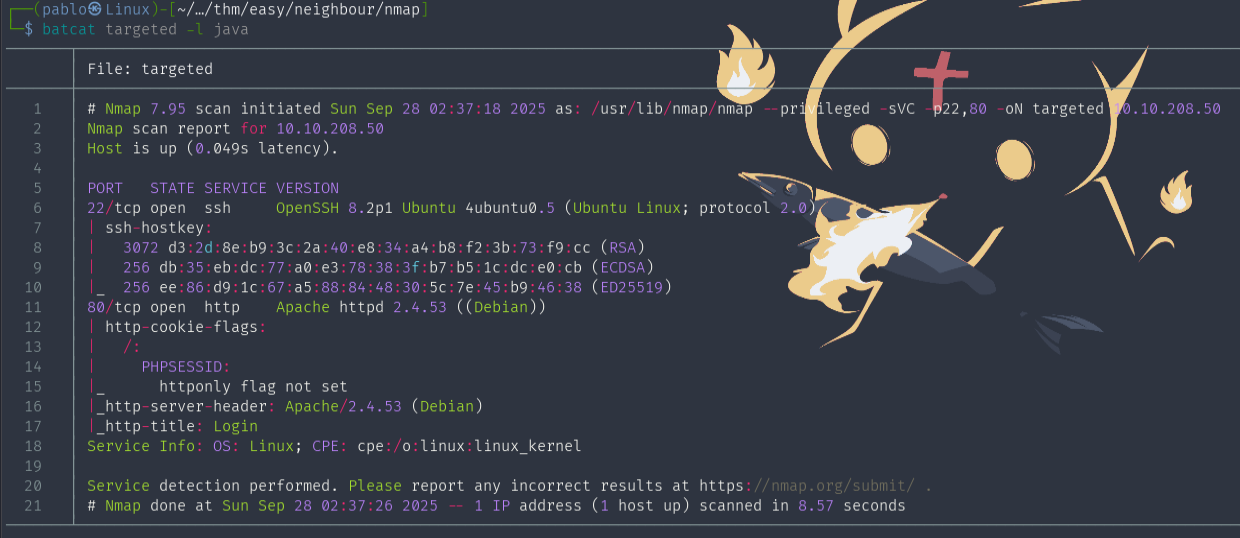
Una vez escaneado, usaremos batcat:
https://github.com/sharkdp/bat.git
batcat targeted -l java
# Nos mostrara la salida en un formato más bonito, con java
ANÁLISIS WEB: RECONOCIMIENTO
Haremos un pequeño análisis a nivel web con whatweb. Nos dirá que hay un formulario y una cookie de sesión.
whatweb http://10.10.208.50/

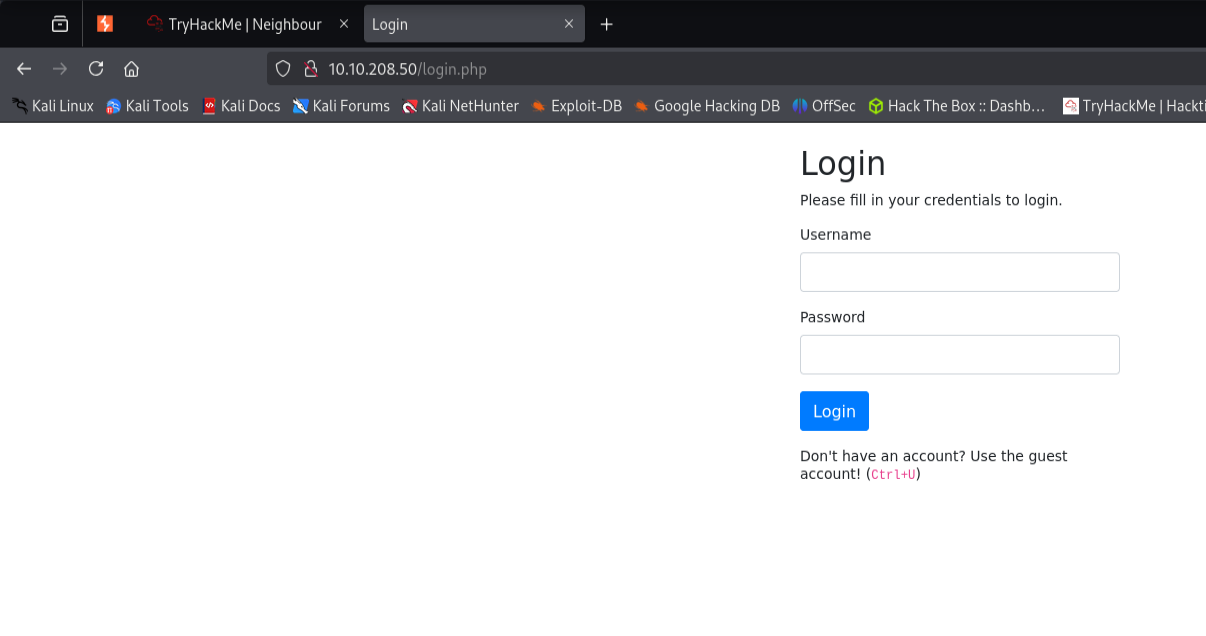
Entramos a la página web y estaremos en un formulario. Vamos a revisar el código fuente. “CTRL + U”
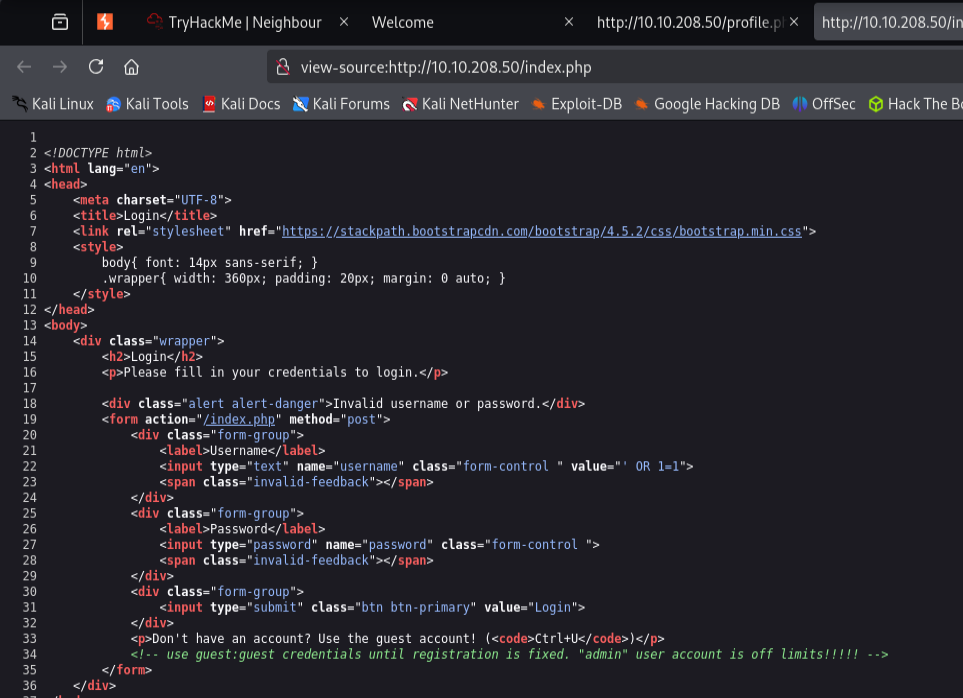
Nos dice que podemos entrar como invitados guest:guest y nos dan el nombre admin.
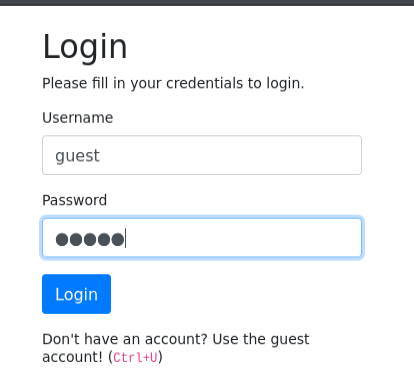
Probamos a entrar como invitado.
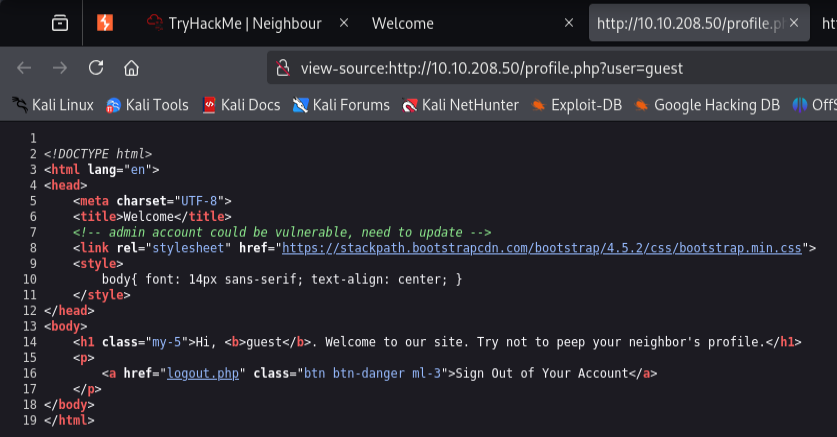
Nos deja y revisamos el código fuente. Dice que la cuenta admin puede ser vulnerable.
VULNERABILIDAD IDOR (Insecure Direct Object Reference)
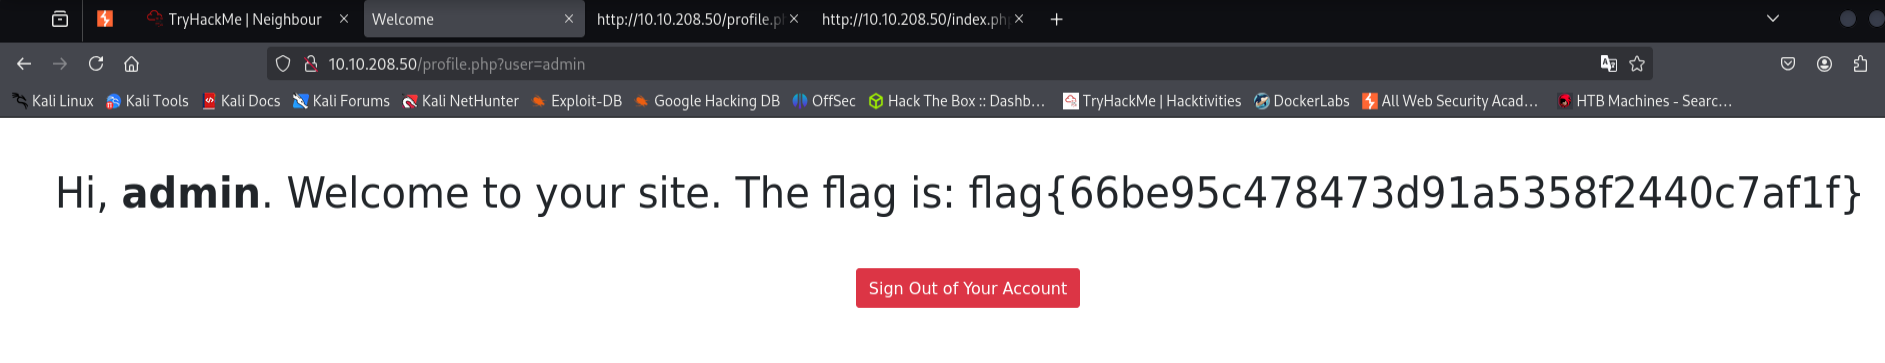
Vemos en la URL el nombre del usuario =guest, pues lo cambiamos a =admin. Nos convertiremos en el, obteniendo la bandera.
cuando una aplicación web permite acceder directamente a objetos internos (IDs, archivos, registros) sin verificar correctamente la autorización del usuario. Esto permite que un atacante manipule parámetros y acceda a datos o recursos de otros usuarios. ARTÍCULO: Rinku IDOR